جدیدترین مطالب
تیم امنیتی T-Mobile در جریان حمله گسترده گروه هکری منتسب به چین موسوم به Salt ...
BT Group که امروزه بیشتر با خدمات پهنباند، موبایل و زیرساختهای ارتباطی بریتانیا شناخته میشود، ...
مایکروسافت یک آسیبپذیری با بالاترین سطح شدت را در پلتفرم مدیریت هویت و دسترسی Entra ...
بهینهسازی اینترنت ایران تنها با افزایش دسترسی کاربران و توسعه فیبرنوری محقق نمیشود؛ ارتقای ظرفیت ...
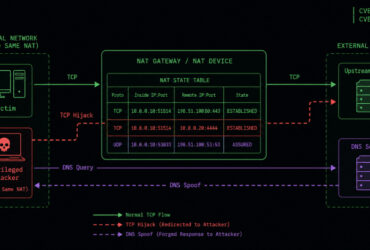
پژوهشگران از کلاس جدیدی از حملات با نام NatJack پرده برداشتهاند که با دستکاری جدولهای ...
با افزایش حملات سایبری که با کمک عاملهای هوش مصنوعی انجام میشوند، آزمایشگاههای هوش مصنوعی ...
پر بازدید ها
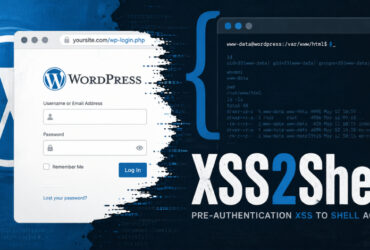
WordPress یک آسیبپذیری امنیتی شدید از نوع XSS بازتابی پیش از احراز هویت را در ...
اوپنایآی با بازآرایی بخشی از تیم مدیریتی خود و انتصاب یک چهره آشنا، تمرکز تازهای ...
یک آسیبپذیری با شدت بالا در MongoDB شناسایی شده است که میتواند به مهاجمان بدون ...
مطالب بیشتر
دیتاسنترهای مجهز به هوش مصنوعی با چالش تازهای در زیرساخت برق مواجه شدهاند؛ نوسانات شدید و بسیار سریع مصرف انرژی میتواند عمر باتریها، ژنراتورها، توربینها و ترانسفورماتورها را به شکل محسوسی کاهش دهد. این مسئله علاوه بر افزایش هزینههای نگهداری، نگرانیهایی درباره پایداری شبکه برق و استهلاک زودهنگام زیرساختهای مراکز داده ایجاد کرده است.
اوراکل در نسخه 26ai پایگاه داده هوش مصنوعی خود، قابلیتهای سازگاری با EBCDIC را اضافه کرده است تا سازمانها بتوانند پایگاههای داده مینفریم IBM را با حفظ صحت دادهها و سازگاری برنامههای قدیمی به زیرساختهای مدرن منتقل کنند.
با گسترش مخالفتها با ساخت دیتاسنترها در آمریکا، توسعهدهندگان بیش از گذشته با اعتراضهای سازمانیافته و حتی دعاوی حقوقی مواجه هستند. کارشناسان معتقدند انتشار اطلاعات نادرست درباره دیتاسنترها میتواند زمینه شکایتهای افترا را فراهم کند، در حالی که قوانین ضد SLAPP نیز ممکن است به ابزاری برای دفاع یا حتی تسریع روند رسیدگی قضایی تبدیل شوند.
سیسکو از وجود هفت آسیبپذیری امنیتی در ClamAV خبر داده است که محصولات Secure Endpoint Connector این شرکت در ویندوز، macOS و لینوکس را تحت تأثیر قرار میدهند. دو مورد از این آسیبپذیریها دارای کد اثبات مفهوم (PoC) عمومی هستند و میتوانند به ایجاد شرایط منع سرویس (DoS) منجر شوند.